Simejiの危険性は本当か?過去の流出事件と現在の安全性を検証
豊富な顔文字や着せ替え機能で若年層を中心に圧倒的な人気を誇るキーボードアプリ「Simeji(シメジ)」。スマートフォンの文字入力を劇的に便利にしてくれる一方で、ネット上では「情報が中国に抜かれる」「入力内容が筒抜けになる」といった警戒の声が後を絶ちません。
この記事では、Simejiの危険性が囁かれるようになった発端から過去のセキュリティトラブル、開発元である中国バイドゥ(Baidu)を巡る実態、そして2026年現在の安全基準までを徹底取材。客観的なファクトに基づき、安心して利用するための具体的な設定手順を解説します。
📌 【この記事の重要ポイントまとめ】
- 要点1:危険性の噂は2013年の入力データ無断送信問題や中国企業バイドゥによる買収の経緯が主な要因。
- 要点2:「フルアクセス許可」はクラウド辞書機能に不可欠な通信権限であり、アカウント乗っ取りの直接原因ではない。
- 要点3:現在は暗号化や第三者認証など対策が刷新されているが、パスワード入力時は標準キーボードを使うなどの自衛が賢明。
【真相追及】Simejiの危険性が噂される決定的な理由とは?
Simejiがこれほどまでに警戒される背景には、単なるネット上の都市伝説にとどまらない具体的な歴史的経緯が存在します。最大の引き金となったのは、開発元が中国の大手検索エンジン「百度(Baidu)」グループ傘下である点と、過去に発生した通信仕様を巡るインシデントです。
スマホのキーボードは、友人との私的なチャットからクレジットカード番号、各種サービスのログインパスワードに至るまで、あらゆる機密情報が通過する極めて重要なインターフェースです。そのため、「開発企業が入力データをどのように管理・送信しているか」に対してユーザーが過敏になるのは自然な反応といえます。
加えて、スマートフォンのOSが警告する「フルアクセス許可」の強い文言がユーザーの不安を加速させ、Yahoo!知恵袋やSNSなどで「危ないアプリではないか」という疑問が拡散し続けるサイクルを生み出しています。
【過去の事件簿】2013年情報流出問題の実態とBaidu入力データ送信の経緯
Simejiのセキュリティ懸念を語る上で避けて通れないのが、2013年12月に発覚したBaidu入力データ送信問題です。当時、クラウド変換をオフ(無効)に設定していたにもかかわらず、端末内の入力ログがバイドゥのサーバーへ送信されていた仕様不備が外部の研究者やメディアの調査で明らかになりました。
この報道を受けて自治体や省庁が公用端末での使用停止を呼びかける事態に発展し、世間に「Simeji=無断で情報を抜き取る危険なアプリ」という強い不信感を植え付ける決定打となりました。当時バイドゥ側は「プログラムの不備(バグ)によるもの」として陳謝し、緊急アップデートによる修正対応を行っています。
このSimejiにおける過去の情報流出騒動は、技術的な不具合であったと説明されたものの、親会社が中国企業である地政学的な警戒感と結びつき、10年以上が経過した現在でも「個人情報が中国に送信されているのではないか」という根強い疑惑の根源となっています。
「個人情報の抜き取りや乗っ取り被害」は本当?知恵袋の評判と実態
Yahoo!知恵袋やSNSを検索すると、「Simejiを入れたらLINEやPayPayが乗っ取られた」「勝手に連絡先を抜き取られた」といった深刻な相談が散見されます。しかし、これらの投稿をサイバーセキュリティの観点から精査すると、Simeji自体が直接的な原因となった乗っ取り被害の立証例は確認されていません。
多くの場合、フィッシング詐欺メールのリンクを踏んでパスワードを盗まれたり、他のサービスから流出したID・パスワードの使い回しによって不正ログインされたりした事象が、同時期にインストールしていたSimejiと誤って結びつけられているケースが目立ちます。
もちろん、アプリの挙動に不審感を抱くユーザーの声が多いのは事実ですが、「インストールしただけで即座に乗っ取られる」といった極端な噂は、過去の報道と一般的なサイバー被害が混同された偏った見方であると判断できます。
「クラウド超変換」の仕組みとフルアクセス許可に伴うリスク
Simejiの代名詞ともいえる機能が、流行語やアニメのセリフ、長い顔文字などを瞬時に呼び出せる「クラウド超変換」です。この高度な変換予測は、端末内だけで処理しているのではなく、入力された文字列の一部をリアルタイムでクラウドサーバーへ照合し、最適な変換候補を返す仕組みによって実現されています。
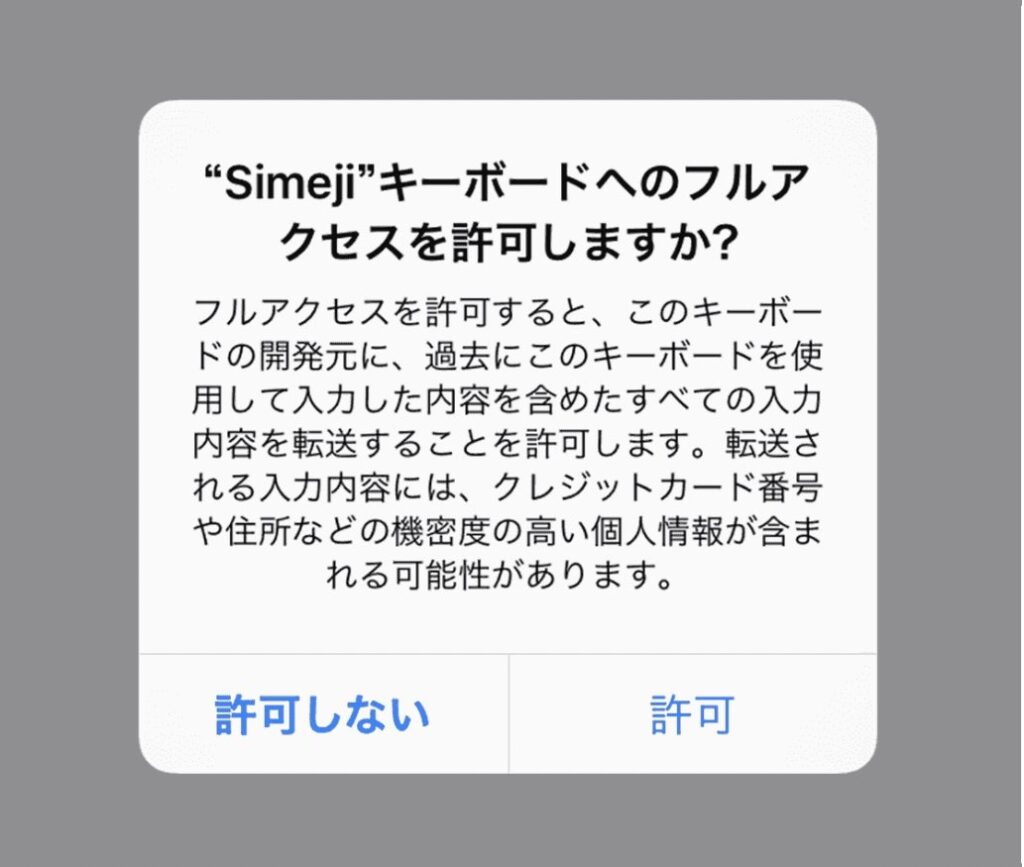
iOSやAndroidで求められる「フルアクセスの許可」は、まさにこのクラウドサーバーとの通信を行うために必須となるOS側の権限設定です。設定画面で「クレジットカード番号や住所などの個人情報が転送される可能性があります」という強い警告が表示されるため恐怖を感じる読者も多いはずです。
技術的に言えば、フルアクセスを許可したキーボードアプリは外部サーバーと通信する能力を持ちます。Simejiは通信のSSL/TLS暗号化を行っていると公表していますが、万が一の通信傍受やサーバー攻撃のリスクを100%ゼロにすることは構造上不可能です。利便性と引き換えに外部通信を許可している構造を理解しておく必要があります。
他社キーボードアプリとの危険性比較|純正キーボードやGboardとの違い
入力の安全性を見極めるために、AppleやGoogleの純正キーボード、他社製アプリとの設計思想の違いを比較してみましょう。
iOS標準キーボードは基本的に端末内ローカル処理(オンデバイス処理)を徹底しており、外部サーバーへの通信を行わないため、セキュリティの堅牢性では最も優れています。Googleが提供するGboardもクラウドを活用しますが、Googleアカウントのセキュリティ基盤と強固に統合されており、企業としての透明性レポートが詳細に開示されています。
対するSimejiは、エンターテインメント性や若者向けトレンド変換に特化している分、サーバーとの通信頻度が高く設計されています。純粋なセキュリティやプライバシーの秘匿性を最優先にするのであればOS純正キーボードに軍配が上がりますが、装飾や入力効率の楽しさを重視するユーザーにとってはSimejiの機能群が唯一無二であるというトレードオフの関係が成り立っています。
【2026年最新】Simejiは現在安全なのか?正しい使い方と設定手順
2026年現在におけるSimejiの安全性は、過去のインシデント以降に重ねられた規約改定や第三者機関による情報セキュリティマネジメント(ISMS)認証の取得、Apple・Googleによる厳格なアプリストア審査によって、一定水準の安全管理体制が敷かれています。
日常会話やSNSの投稿で利用する分には過度な不安を抱く必要はありませんが、潜在的なプライバシーリスクを最小限に抑えるため、以下の安全な使い方と設定を徹底することを推奨します。
① クラウド超変換の任意設定:
通信を最小限に抑えたい場合は、Simejiアプリ内の設定から「クラウド超変換」をオフにします。これにより外部サーバーへの変換ログ送信を制限できます。
② パスワード・決済情報は標準キーボードで入力:
近年のiOSやAndroidはパスワード入力時に自動でOS純正キーボードへ切り替わる保護機能を備えていますが、クレジットカード番号や銀行口座情報を入力する際は、手動で標準キーボードに切り替えて入力するのが最も安全な防衛策です。
③ アプリのアクセス権限を最小化:
位置情報や連絡先へのアクセスなど、キーボードの基本操作に不要な権限の要求はすべて拒否設定にしておきましょう。
【Simejiの危険性】に関するよくある質問(FAQ)
Q1:Simejiをインストールしただけで個人情報が中国に送信されますか?
A1:インストールしただけで直ちに全個人情報が送信されるわけではありません。ただし「フルアクセス」を有効にして「クラウド超変換」を利用する場合、変換精度の向上を目的として入力文字列が暗号化された上でバイドゥの管理サーバーと通信されます。パスワード等の機密情報は送信対象外とされていますが、気になる場合はクラウド超変換をオフにして運用可能です。
Q2:フルアクセスを許可しないとSimejiは使えませんか?
A2:フルアクセスを許可しなくても基本的な文字入力自体は可能です。ただし、クラウド超変換やキーボード着せ替えの一部のダウンロード、外部連携機能などが制限され、端末内のローカル辞書のみでの入力となります。
Q3:子供がSimejiを使いたがっていますが、使わせても大丈夫でしょうか?
A3:友達同士のメッセージや動画検索などの一般的な用途であれば問題ありません。ただし、クレジットカード情報や重要なアカウントパスワードを端末に保存している場合は、入力時に標準キーボードを使うルールを共有しておくなど、最低限のリテラシー指導を行うことが望ましいです。
まとめ:リスクを正しく理解して賢く快適に活用しよう
Simejiを取り巻く「危険性」の議論は、過去の仕様ミスと中国企業に対する警戒感、そしてキーボードアプリ特有の通信構造が複合的に絡み合って形成されたものです。現在のアプリ自体がウイルスや不正な乗っ取りツールであるという指摘は当たらないものの、サーバー通信を伴う以上、一定の情報送信リスクはゼロではありません。
大切なのは、根拠のない恐怖に振り回されることでも、無防備にすべての情報を委ねることでもなく、「どのようなデータが通信されているか」を正しく把握した上で設定をコントロールすることです。重要情報の入力時には標準キーボードを併用するなど、賢い自衛策を取り入れながら快適な文字入力を楽しんでください。 (出典: simeji 危険 性(Yahoo!ニュース))


情報を整理して届けることが得意なWebディレクター。ユーザー視点に立った記事作成を目指しています。
