スマホ乗っ取りの確認方法と今すぐ見直すべき必須設定【2026年最新】
「スマートフォンの動作が急に重くなった」「身に覚えのない認証コードがSMSで届いた」――そんな違和感を放置していませんか。キャッシュレス決済や各種Webサービスの利用が日常に深く浸透した現在、スマホの乗っ取りは単なるプライバシーの侵害にとどまらず、金銭的被害や人間関係の破綻に直結する深刻なサイバー犯罪へと進化しています。
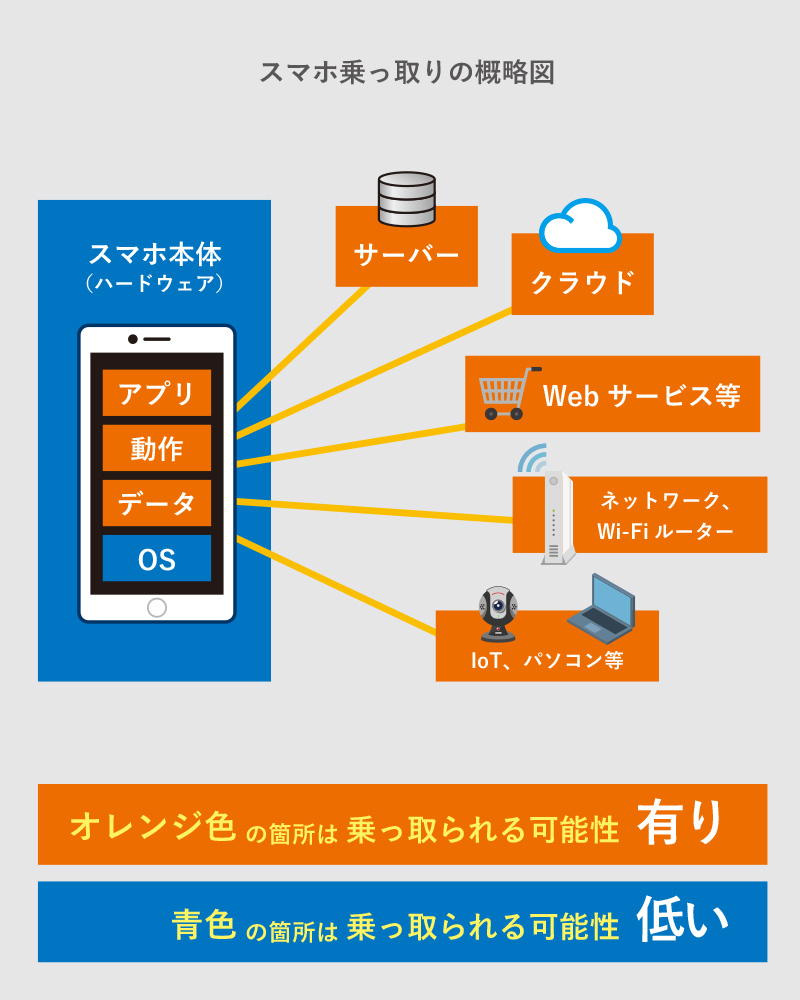
特に近年は、端末を直接操作せずとも裏で監視ソフトを動かしたり、クラウド経由でデータを吸い上げたりする手口が一段と巧妙化しています。本稿では、乗っ取りが疑われる危険なサインから、OS別の具体的な確認手順、そして今すぐ実践すべき防御設定までを徹底的に解明します。
📌 【この記事の重要ポイントまとめ】
- 要点1:バッテリーの異常消費や通信量の急増、不審なログイン通知は乗っ取りの典型的な警告サイン。
- 要点2:iPhoneは「不審な構成プロファイル」、Androidは「提供元不明アプリ」とGoogleセキュリティ診断の確認が必須。
- 要点3:2段階認証(パスキー含む)の義務化と位置情報・アカウント連携の定期見直しで9割以上の不正アクセスは遮断可能。
【危険信号】もしかして遠隔操作?スマホ乗っ取り症状チェックリスト
スマホが第三者に不正操作されている場合、端末やアカウントの挙動に特有の異常が現れます。まずは以下のスマホ乗っ取り症状チェックで、自身の端末に当てはまる項目がないか確認してください。
最も典型的な兆候が、操作していない時間帯におけるバッテリーの激しい消耗や端末の発熱です。裏でスパイウェアが常駐し、外部サーバーへデータを送り続けているケースが疑われます。また、通信量急増乗っ取りの理由として多いのが、端末内の写真、連絡先、位置情報などの個人データがバックグラウンドで絶え間なく外部へアップロードされている現象です。月々のギガ消費が不自然に跳ね上がっている場合は厳重な警戒が求められます。
さらに、SNSで勝手にDMや投稿が送信されている、友人から「変なメッセージが届いた」と連絡が来る、パスワードリセットを要求していないのに認証コードが届くといった事象は、すでにアカウント連携やスマホ遠隔操作確認が必要なレベルに達している証拠です。
【iPhone編】Apple ID不正ログイン対策と端末の乗っ取り確認方法
強固なセキュリティを誇るiPhoneですが、Apple IDの窃取や悪質な構成プロファイルのインストールによって乗っ取られる被害が後を絶ちません。実践すべきiPhone乗っ取り確認方法は以下の通りです。
まず行うべきは、Apple ID不正ログイン対策の要となるサインイン中デバイスの確認です。「設定」アプリを開き、最上部のユーザー名をタップして最下部までスクロールすると、あなたのアカウントに紐付いている端末一覧が表示されます。ここに見覚えのない機種や古い端末が残っていれば、即座にタップして「アカウントから削除」を実行し、パスワードを変更してください。
次に警戒すべきが「悪質なプロファイル」です。Webサイトの閲覧中に誤って構成プロファイルをインストールさせられると、通信が傍受されたり遠隔制御されたりするリスクが生じます。「設定」>「一般」>「VPNとデバイス管理」を開き、身に覚えのないプロファイルが存在しないか必ずチェックしましょう。不要な構成ファイルは即座に削除するのが鉄則です。
【Android編】Googleアカウントセキュリティ診断と不審なアプリ見分け方
カスタマイズ性が高いAndroid端末では、公式ストア外から導入された不正アプリによる被害が目立ちます。迅速なAndroidセキュリティ設定見直しが被害防止の生命線となります。
はじめに実施したいのが、公式ツールであるGoogleアカウントセキュリティ診断です。「設定」>「Google」>「Googleアカウントの管理」>「セキュリティ」タブへと進み、「お使いのデバイス」一覧から不審なアクセスがないかを検証します。ログイン元の地域や利用日時を詳細に照合し、不審点があれば即座にログアウト処理を行いましょう。
続いて重要なのが、不審なアプリ見分け方の徹底です。「設定」>「アプリ」から全アプリ一覧を確認し、以下のような特徴を持つものがないか点検してください。
・アプリ一覧にアイコンが表示されない、または白紙のアイコン
・「電卓」「クリーナー」など一般的な名前でありながら、不自然に連絡先やカメラへの権限を要求している
・公式ストア(Google Play)以外からAPKファイル経由でダウンロードしたもの
不審なアプリを見つけたら、管理者権限を解除した上でアンインストールを実行してください。あわせて「Google Playプロテクト」のスキャンを有効化しておくことも基本防衛策となります。
巧妙化するスマホ乗っ取り手口と真相|知らない間に情報が抜かれる理由
攻撃者はどのようにして端末の支配権を奪うのか。スマホ乗っ取り手口と真相を知ることで、危険な罠を未然に回避できます。
手口の代表格が「スミッシング(SMSフィッシング)」です。「荷物の再配達」「未払い料金の督促」「セキュリティ警告」といった文面で偽サイトへ誘導し、ID・パスワードやワンタイムパスワードを入力させます。入力した瞬間に攻撃者が正規サービスへログインし、アカウントを掌握します。
もう一つの深刻な脅威が、ストーカーウェア(監視アプリ)の無断インストールです。パートナーや知人など物理的にスマホを触れる人物が、画面ロック解除の隙を突いて監視ツールを仕込むケースがあります。これにより通話履歴やLINEのトーク、リアルタイムの位置情報が外部のダッシュボードへ筒抜けになります。知らぬ間に位置情報共有設定確認が行われており、地図アプリや「探す」機能で常に現在地を追跡されていたという事例も急増しています。
被害をゼロにする!不正アクセス防止設定と2段階認証設定手順
乗っ取りの脅威から身を守るためには、事後対応だけでなく先回りした不正アクセス防止設定の構築が欠かせません。以下に挙げるスマホ乗っ取り2026年最新対策を今すぐ設定画面から適用してください。
最重要となるのが2段階認証設定手順の完了と、次世代規格「パスキー」の導入です。Apple IDやGoogleアカウント、主要SNSでは、IDとパスワードに加え、生体認証(Face ID/指紋認証)や認証アプリによる追加認証を義務付けてください。パスワードが万が一漏洩しても、手元の実機がなければログインを完封できます。
さらに、プライバシー権限の棚卸しも不可欠です。「設定」のプライバシー項目から、位置情報、カメラ、マイク、連絡先へのアクセス権を持つアプリを一つずつ精査してください。日常的に使っていないアプリの権限は「許可しない」に変更し、位置情報のバックグラウンド追跡を遮断することが強固な防壁となります。
【スマホ乗っ取り 確認 設定】に関するよくある質問(FAQ)
Q1:スマホが乗っ取られた疑いがある場合、真っ先に何をすべきですか?
A1:まずは機内モードをONにしてWi-Fiも切り、端末の通信を完全に遮断してください。その後、別の安全なパソコン等から主要アカウント(Apple ID、Google、決済サービス)のパスワード変更と全セッションからのログアウトを実施します。
Q2:勝手に位置情報が追跡されているか確認するにはどうすればいいですか?
A2:iPhoneの場合は「設定」>「プライバシーとセキュリティ」>「位置情報サービス」から各アプリの権限を確認し、「探す」アプリの「人を探す」タブで共有相手を点検します。Androidでは「設定」>「位置情報」>「位置情報へのアプリのアクセス」およびGoogleマップの「現在地の共有」リストを確認してください。
Q3:不審なアプリを削除しても遠隔操作が続くことはありますか?
A3:深いシステム領域にマルウェアが潜り込んでいる場合や、クラウド側のアカウント権限が奪われたままの場合は被害が続く可能性があります。アプリ削除と全アカウントのパスワード再設定を行っても異常が解消しない場合は、端末の「完全初期化(工場出荷状態へのリセット)」を実行してください。
まとめ:被害を防ぐ日頃のセキュリティ点検と心構え
スマートフォンの乗っ取りは、決して特殊なユーザーだけに起こる対岸の火事ではありません。攻撃者は日常のちょっとした油断や、設定の甘さを的確に突いて侵入してきます。
愛用している端末の動作に少しでも不審な点を感じたら、放置せず即座にアカウントのログイン履歴やアプリ権限を点検してください。2段階認証の徹底、OSの最新アップデート、不要なプロファイルやアプリの定期削除という基本のセキュリティ習慣を徹底し、デジタル資産と個人のプライバシーを強固に防衛していきましょう。 (出典: スマホ乗っ取り 確認 設定(Yahoo!ニュース))


SEOライティングとマーケティング戦略の専門家。分かりやすい解説記事で定評があります。
