数億円が消えるビジネスメール詐欺!巧妙な手口と2026年最新の防衛策
「まさか自社の取引でこんなことが起きるはずがない」――そう信じ切っていた企業が、たった1通のメールをきっかけに数千万円から数億円規模の資金を詐取される被害が後を絶ちません。巧妙な心理誘導と高度な技術を掛け合わせたビジネスメール詐欺(BEC:Business Email Compromise)は、大企業だけでなくサプライチェーン全体の中小企業をも標的にして猛威を振るっています。
生成AIの急速な進化と普及に伴い、2026年現在の偽装メールは文面の違和感が完全に排除され、従来の目視確認だけでは見破ることが極めて困難になりました。本稿では、実際に発生した手口の詳細からIPA(情報処理推進機構)の注意喚起、技術的・組織的な最新の防御策まで、企業の資産と信用を守るための実践ノウハウを分かりやすく解説します。
📌 【この記事の重要ポイントまとめ】
- 要点1:生成AIの悪用により偽装メールの文面が極めて精緻化し、CEOや取引先になりすます手口が急増している。
- 要点2:マルウェア感染だけでなく、事前に業務メールのやり取りを長期盗聴・分析した上で送金指示が下される。
- 要点3:DMARCの完全運用や多要素認証の徹底に加え、「振込先変更時は別ルートで電話確認する」二重プロセスの確立が必須。
【2026年最新動向】被害総額は過去最悪水準…ビジネスメール詐欺(BEC)の脅威
警察庁やIPAが発表するサイバー空間の脅威動向において、金銭的被害が最も直接的かつ甚大になりやすい類型として警戒が続いているのがビジネスメール詐欺です。かつてのような「不自然な日本語による怪しいメール」は完全に過去のものとなり、現在では正規のやり取りに一言一句違わぬトーン&マナーで割り込んでくるケースが標準化しています。
特にグローバル取引を行う貿易関連企業、海外子会社を持つ製造業、不動産や建設など多額の動産・不動産資金を動かす業界での被害が目立ちます。攻撃者は一度の成功で巨額の金銭を手にできるため、入念な下調べを行って数カ月単位で企業内部に潜伏するケースが増加しています。
【巧妙な手口と事例】CEOなりすましから偽請求書まで!送金詐欺被害が起きる理由
手口のバリエーションは多岐にわたりますが、代表的なパターンは大きく4つに分類されます。それぞれの巧妙なプロセスを把握しておくことが、被害を未然に防ぐ第一歩となります。
1つ目はCEOなりすまし詐欺です。経営層や役員のアドレスに酷似したドメイン、あるいは乗っ取られた本物のアカウントから、財務・経理担当者へ「極秘のM&A案件が進行している。至急この口座へ手付金を送金してほしい」「監査対応のため本日中に指定口座へ振り込みを」といった緊急指示が届きます。役員からの命令という権威性と「極秘」というプレッシャーから、担当者が周囲に相談できずに送金してしまう心理的弱点が狙われます。
2つ目は偽請求書詐欺の手口です。長年取引のあるパートナー企業になりすまし、「担当部署の再編に伴い、今月より振込先口座が変更になりました」と精巧に偽造された請求書PDFを添付して送付してきます。正規の担当者名や過去の発注番号まで正確に記載されているため、支払処理のルーティンの中で見過ごされがちです。
3つ目は取引先なりすましメールによるサプライチェーン攻撃です。セキュリティ対策の甘い関連会社や下請け企業のアカウントが乗っ取られ、そこを踏み台にして親会社へ詐欺メールが送信されるため、受信側は正規の取引先からの連絡だと完全に誤認してしまいます。
標的型攻撃メールとの違いは?IPAが警告する侵入・監視の潜伏パターン
混同されやすい脅威として「標的型攻撃メール」がありますが、両者には明確な相違点が存在します。標的型攻撃メールの主な目的は、マルウェアを実行させて社内ネットワークへ侵入し、機密情報や知的財産を窃取することです。
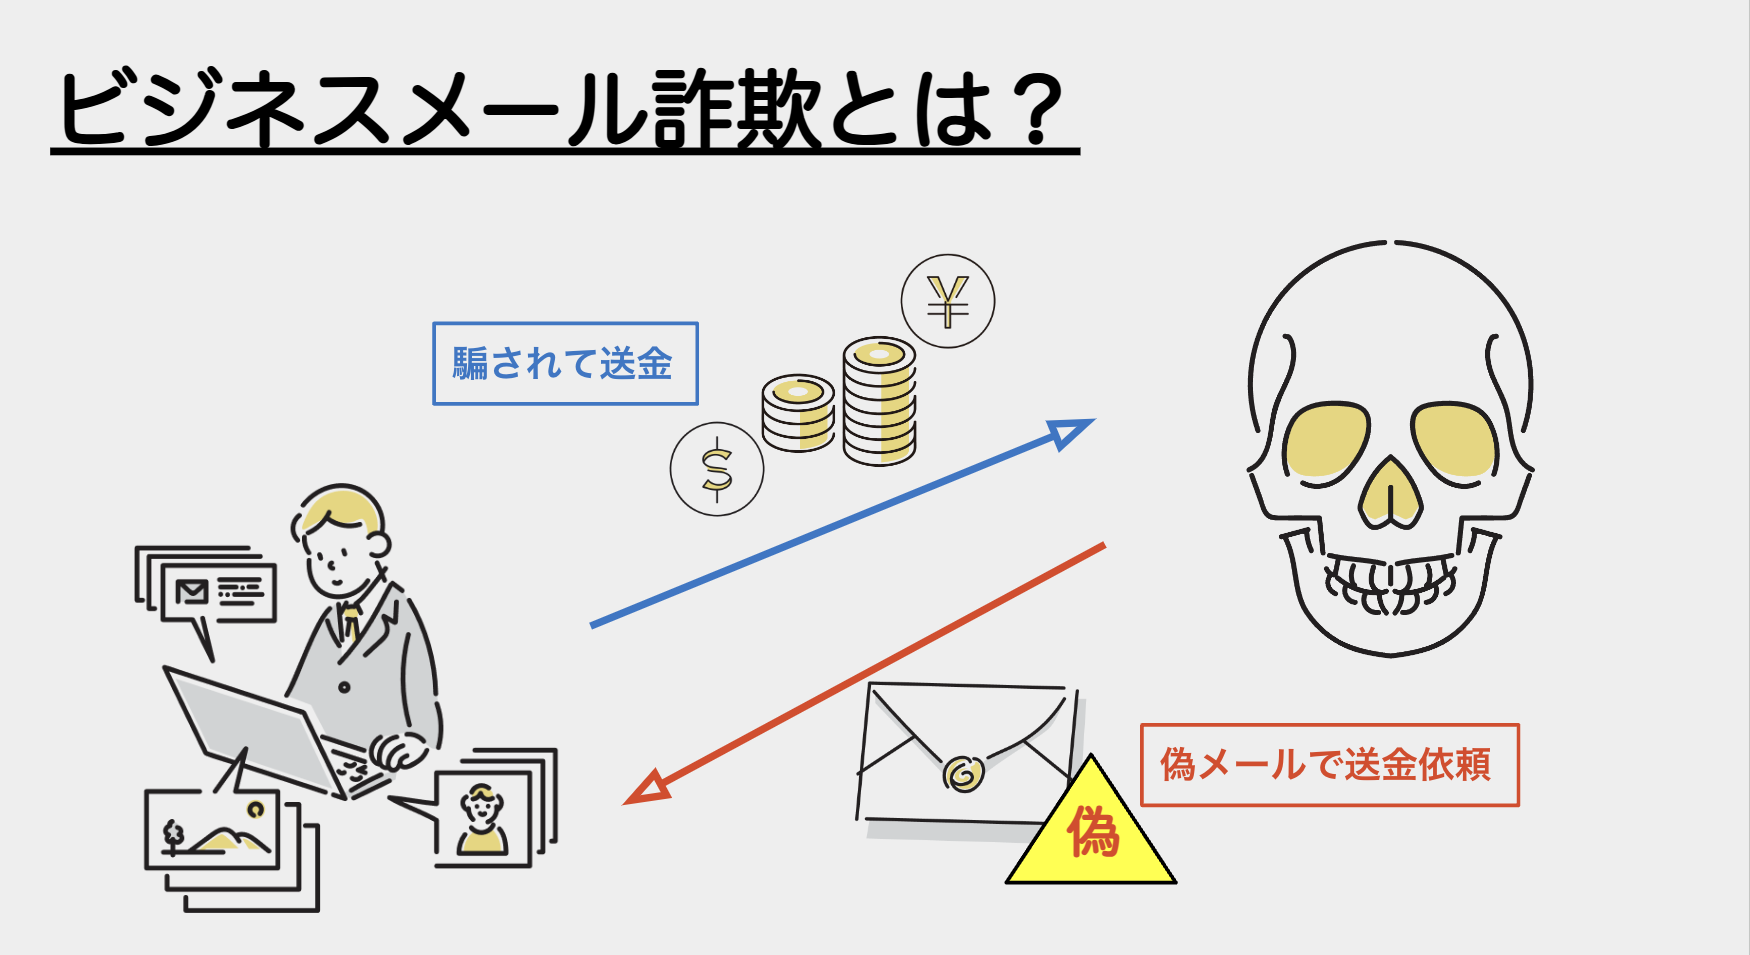
これに対し、ビジネスメール詐欺の最終目標は「担当者を騙して自発的に現金を送金させること」にあります。多くの場合、標的型攻撃によって事前にメールアカウントを乗っ取り、数週間にわたって日々の業務連絡や請求のサイクルを静かに盗聴(潜伏)します。そして、送金詐欺被害の理由として最も多い「正規の請求が発生する絶妙なタイミング」を狙い撃ちにして偽の送金先を差し込むのです。
偽装を見破る決定的ポイント!不審なビジネスメール詐欺の見分け方
巧妙を極める攻撃であっても、注意深く観察すれば必ずどこかに痕跡が残ります。日々の業務で意識すべきビジネスメール詐欺の見分け方は以下の通りです。
まずは送信元メールアドレスのドメイン確認です。「example.co.jp」に対して「examp1e.co.jp」のように1文字だけ類似文字に置き換えるタイポスクワッティングや、表示名だけを役員名にして実際のアドレスはフリーメールになっているケースが散見されます。
次に、メール本文における「緊急性の煽り」と「連絡手段の制限」です。「本日中」「至急」「他言無用」といった言葉で判断力を奪おうとしたり、「現在電話に出られないためメールのみで対応してほしい」と別ルートでの確認を遮断しようとしたりする兆候があれば、詐欺の可能性を強く疑うべきです。
【2026年版BEC対策】DMARC導入効果と多要素認証による不正送金防止の鉄則
人為的な注意だけに頼る防御には限界があります。システムと業務フローの双面から重層的なBEC対策を講じることが不可欠です。
技術面における最重要施策がDMARC導入効果の最大化です。送信ドメイン認証技術であるSPF・DKIM・DMARCを適切に設定し、ポリシーを「reject(拒否)」または「quarantine(隔離)」に強化することで、自社ドメインを騙ったなりすましメールを相手側の受信サーバーで確実に遮断できます。
さらに、クラウドメールサービスや基幹システムへの多要素認証(MFA)による不正送金防止を徹底し、フィッシングによるアカウント乗っ取りを未然に防ぐことが土台となります。これらに加え、以下の組織的ルールを厳格化することが決定打となります。
【送金事故を防ぐ3つの社内ルール】
1. 振込先口座の変更連絡があった場合は、メールの返信ではなく「事前に登録済みの代表電話番号」へ直接コールして口頭確認を行う。
2. 一定金額以上の海外送金・臨時送金には、複数名の承認(ダブルチェック)を義務付ける。
3. 定期的な社内セキュリティ訓練を実施し、不審メール受信時の報告ルートを周知徹底する。
万が一送金してしまったら?警察や金融機関への迅速な相談・初動手順
万が一、詐欺グループが指定した口座へ資金を送金してしまった場合、1分1秒を争う迅速な初動対応が生死を分けます。
まずは直ちに送金元の取引金融機関へ連絡し、「詐欺被害に遭ったため組戻し(資金の回収手続き)または支払い停止」を依頼してください。同時に、着金先口座の凍結を急ぐ必要があります。攻撃者は着金と同時に複数の海外口座や暗号資産へ資金を分散・送金するため、タイムリミットは極めて短時間です。
金融機関への連絡と並行して、管轄のビジネスメール詐欺に関する警察相談窓口(都道府県警察のサイバー犯罪相談窓口や最寄りの警察署)へ通報し、被害届を提出します。メールヘッダー情報、やり取りの全履歴、振込明細書など、客観的証拠となるデータを速やかに保全・提出できるよう準備を整えてください。
【ビジネスメール詐欺】に関するよくある質問(FAQ)
Q1:自社には海外取引がありませんが、ビジネスメール詐欺を警戒する必要はありますか?
A1:国内取引のみの企業であっても十分な警戒が必要です。近年は日本国内の中小企業同士の取引を模倣した手口や、日本語で作成された精巧な偽請求書による詐欺事件が多数報告されています。
Q2:アンチウイルスソフトを最新にしていればBECは防げますか?
A2:ウイルスソフトだけでは防げません。ビジネスメール詐欺の多くはマルウェアを含まない「純粋なテキストと本物そっくりのPDF」のみでやり取りされるため、セキュリティソフトの検知をすり抜けてしまいます。DMARC等のドメイン認証と運用プロセスの見直しが必須です。
Q3:怪しいメールが届いた際、一番やってはいけないことは何ですか?
A3:メール記載の電話番号やリンク先へそのまま連絡すること、および「このメールは本物ですか?」とメールに直接返信することです。攻撃者自身に確認することになり、騙される原因となります。必ず過去の正規契約書や社内名簿に記載された既知の連絡先へ確認してください。
まとめ:組織全体の防衛意識とプロセス改革で大切な資金と信用を守る
ビジネスメール詐欺の手口は年々精巧さを増し、単なるIT部門の課題ではなく、企業の存続を左右する重大な経営リスクへと進化しました。どれほど巧妙なメールであっても、「振込先が変わったら必ず電話で再確認する」という現場の確実なプロセスが1つ機能していれば、最悪の送金被害は確実に防ぐことができます。
最新の技術的防御を取り入れつつ、組織全体で不審な兆候を察知・共有できる風通しの良い体制を整え、大切な資産と取引先からの信頼を強固に守り抜きましょう。 (出典: ビジネス メール 詐欺(Yahoo!ニュース))


最新のトレンドや話題のニュースをわかりやすく解説するWebライターです。読者の皆様に役立つ情報を日々お届けしています。
